Workday는 데이터를 통합하기 위해 사용할 수 있는 세 가지 주요 서비스 유형을 제공합니다. 첫째, Workday 웹 서비스는 Workday 내외부의 데이터를 읽고 쓸 수 있게 해주는 SOAP API 세트입니다. 다음으로, Workday REST는 주로 사용자 정의 객체를 조작하는 데 사용되는 REST API 세트입니다. 마지막으로, Workday 보고서-서비스(RaaS)는 모든 사용자 정의 보고서에서 데이터를 읽을 수 있게 해줍니다.
목차
Workday에 연결하는 방법
Workday에 연결하기 전에
Workday는 서드파티 서비스를 사용한 통합을 위해 통합 시스템 사용자(ISU)를 사용하는 것을 권장합니다. 그 이유는 몇 가지가 있습니다. 첫째, 통합에 의해 수행된 모든 작업은 통합 및 워크플로우 프로세스에 전용된 작업자 대신 이 작업자 아래에 기록됩니다. 또한, 이 작업자의 보안 프로필이 변경되거나 작업자가 종료되면, 이 작업자의 사용자 계정에 의존하는 통합은 더 이상 작동하지 않습니다. 보안상의 이유로, 각 ISU는 단일 통합 시스템으로 제한되어야 합니다.
또한, 사용자 정의 객체를 다루는 경우 Workday API 클라이언트를 등록해야 할 수도 있습니다. 이는 Workday REST API를 사용하기 위한 인증이 OAuth 클라이언트 설정을 필요로 하기 때문입니다.
통합 시스템 사용자 등록
ISU는 통합 시나리오에 필요한 작업을 수행할 수 있는 모든 권한을 가져야 합니다. 레시피를 작성할 때 403 오류, 이는 ISU가 작업에 대한 충분한 권한을 가지고 있지 않음을 의미합니다.
아래는 ISU가 충분한 권한을 가지고 있지 않을 때의 오류 메시지입니다.

| 단계 | 설명 |
| ISU 계정 생성 | 통합을 위한 Workday 사용자 계정을 구성하고 통합 시스템 사용자 생성 작업에 접근합니다. 세션 만료 시간을 방지하기 위해 세션 타임아웃 분의 기본값을 0으로 유지합니다. 만료된 세션은 통합이 성공적으로 완료되기 전에 시간 초과를 일으킬 수 있습니다. 통합 시스템 사용자가 UI를 통해 Workday에 로그인하는 것을 방지하려면 UI 세션 허용 안 함 체크박스를 선택합니다. 만료된 비밀번호로 인한 통합 오류를 방지하기 위해 Workday는 Workday 사용자 비밀번호가 만료되지 않도록 권장합니다. 비밀번호 규칙 유지 작업에 접근하여 통합 시스템 사용자를 비밀번호 만료에서 면제된 시스템 사용자 필드에 추가합니다. |
| 보안 그룹 생성 | 보안 그룹 생성 작업에 접근하여 통합 시스템 보안 그룹을 생성합니다. 테넌트 보안 그룹 유형 필드를 찾아 보안 그룹을 선택하고 이름을 지정합니다. Workday는 다음과 같은 두 가지 유형의 보안 그룹을 제공합니다:
적절한 보안 그룹을 선택하여 통합에 적합한 보안을 보장합니다.
보안 그룹을 생성한 후에는 멤버를 할당해야 합니다. 이전 단계에서 등록한 통합 시스템 사용자를 추가하십시오. 제약 그룹을 선택한 경우 조직 범위를 지정하는 것도 잊지 마세요.
|
| 도메인 접근 권한 부여 | 통합에 필요한 도메인에 보안 그룹 접근 권한을 부여하려면 각 도메인에 대해 다음 단계를 따르십시오: Workday에서 보안 그룹 권한 유지 관리 검색을 수행하고 작업을 선택합니다. 이전 단계에서 생성한 보안 그룹을 소스 보안 그룹 목록에서 선택하여 권한을 수정합니다. 보안 그룹 권한 유지 관리 > 도메인 보안 정책 권한 탭으로 이동하여 각 도메인에 필요한 권한을 할당합니다.
다음 도메인 보안 정책에 대해 보안 그룹이 GET 권한을 가지고 있는지 확인하십시오
|
| ISU에 보안 정책 변경 활성화 | Workday의 검색 상자를 통해 보안 정책 변경 활성화를 검색합니다. 작업을 선택합니다 - 보안 정책 변경 활성화. 작업을 시작하기 위해 감사 이유를 코멘트 필드에 입력합니다.
확인 확인란을 선택하고 확인을 클릭합니다.
|
| 선택 사항 | 글로벌 환경 설정 영역에서 통합 시스템 사용자에 대한 선호 로케일 및 표시 언어를 선택합니다. 이러한 설정은 Workday가 통합 데이터에 사용하는 언어를 제어합니다. 아웃바운드 통합은 선호 언어로 데이터를 전송하고 인바운드 통합은 선호 언어로 데이터를 저장합니다. 이 필드를 비워두면 Workday는 통합 데이터에 대한 기본 로케일 및 표시 언어를 사용합니다. |


ISU 설정에 대한 자세한 내용은 Workday 문서에서 확인할 수 있습니다.
API 클라이언트 등록
이 단계는 Workday에서 사용자 정의 객체를 사용하려는 경우에만 필요합니다.
Workday 검색에서 통합을 위한 API 클라이언트 등록을 검색하고 나타나는 옵션을 선택하여 등록 페이지에 액세스합니다.

API 클라이언트에 이름을 지정한 후 만료되지 않는 갱신 토큰 옵션을 선택합니다.
API 클라이언트의 액세스 범위를 지정합니다. 통합 빌드, 통합 디버그, 통합 프로세스 및 통합 이벤트와 같은 필수 도메인 보안 정책을 포함하는 통합 범위를 반드시 포함해야 합니다. 이는 Workday와의 연결을 설정하기 위한 최소 요구 사항입니다.
세부 정보를 확인하여 클라이언트 ID 및 클라이언트 비밀을 생성합니다.

만료되지 않는 갱신 토큰 생성
API 클라이언트에 대한 만료되지 않는 갱신 토큰을 생성하려면 Workday에서 API 클라이언트 보고서를 조회하세요. 통합을 위한 API 클라이언트 탭으로 이동하여 이전 단계에서 등록한 API 클라이언트를 선택합니다.
클라이언트 이름 옆의 줄임표 (...)를 클릭하고 API 클라이언트 > 통합을 위한 갱신 토큰 관리로 이동하여 토큰을 관리합니다.

Workday 계정 필드에 사용자 정의 보고서에 접근할 수 있는 사용자의 Workday 계정을 입력하세요.
그 후 갱신 토큰 삭제 또는 재생성 섹션으로 이동하여 새 갱신 토큰 생성을 선택합니다.

위 단계가 완료되면 성공적으로 재생성된 갱신 토큰 페이지에서 갱신 토큰을 복사합니다.
토큰 엔드포인트 URL 찾기
Workday에서 토큰 엔드포인트 URL을 찾으려면 검색 옵션을 통해 View API Clients 보고서를 검색하고 선택하세요. Token Endpoint 필드에 나열된 URL을 저장하세요. Workday 커넥터는 현재 3개로 나뉘어 있습니다: 기본 Workday 커넥터, Workday Web Services 커넥터, Workday REST 커넥터. 이들은 모두 일반적으로 동일한 인증 패턴을 따르지만, 각 커넥터에서 지원되는 내용에는 약간의 차이가 있습니다. Workday 커넥터는 OAuth 2.0 및 기본 인증 방법을 지원합니다. OAuth 2.0은 Workday REST API 및 사용자 정의 객체와 함께 작업하는 데 필요하다는 점을 유의하세요. 연결 필드 이 URL은 스키마를 생성하는 데 사용되며 모든 API 요청의 기본 URI를 형성합니다. 이 URL을 얻는 방법은 Workday 문서에서 확인하세요. 기본값은 https://wd2-impl-services1.workday.com/ccx/service/입니다. 연결을 위해 생성한 API 클라이언트의 클라이언트 ID입니다. 사용자 정의 객체를 사용하는 경우에만 필요합니다. 연결을 위해 생성한 API 클라이언트의 클라이언트 비밀입니다. 사용자 정의 객체를 사용하는 경우에만 필요합니다. 연결을 위해 생성한 API 클라이언트의 갱신 토큰입니다. 사용자 정의 객체를 사용하는 경우에만 필요합니다. 연결을 위해 생성한 API 클라이언트의 권한 부여 엔드포인트입니다. 사용자 정의 객체를 사용하는 경우에만 필요합니다. 연결을 위해 생성한 API 클라이언트의 토큰 엔드포인트입니다. 사용자 정의 객체를 사용하는 경우에만 필요합니다. 기본적으로 입력에서 XML이 구성될 때, 여러 값이 있는 필드는 각각 컨테이너 안에 감싸집니다. 예를 들어: <languages><language>english</language></languages><languages><language>chinese</language></languages> 값을 예로 설정하면 다음과 같이 풀립니다: 새로운 Workday 웹 서비스 버전이나 유효하지 않은 페이로드 오류가 발생할 때 이를 활성화하는 것을 고려하십시오. Workday 웹 서비스 커넥터는 기본 및 OAuth 2.0 인증 방법을 모두 지원합니다. 테넌트 ID는 Workday에 로그인했을 때 URL에서 찾을 수 있습니다. 예를 들어, Workday 테넌트의 URL이 https://impl.workday.com/sample_company/d/home.html 인 경우, 테넌트 ID는 sample_company입니다. 이 URL은 스키마를 생성하고 모든 API 요청의 기본 URI를 형성하는 데 사용됩니다. 이 URL을 얻는 방법은 이 Workday 기사에서 확인하세요. 이는 ISU의 로그인 이름이어야 합니다. 기본 인증을 통해 인증할 때 필요합니다. 이는 ISU의 로그인 비밀번호이어야 합니다. 기본 인증을 통해 인증할 때 필요합니다. Freshservice가 Workday 계정에서 근로자 데이터를 가져올 수 있도록 다음 도메인 보안 권한을 부여하세요.
Client ID, Client Secret, Authorization Endpoint, Token Endpoint을 저장하는 것을 잊지 마세요. 이들은 Workday 통합 커넥터 설정에 필요합니다.Workday 연결 설정
Workday 커넥터

설명 Connection name 이 Workday 연결에 연결된 Workday 테넌트를 식별할 수 있는 고유한 이름을 지정하세요. Authentication type OAuth 2.0 또는 기본 인증(사용자 이름/비밀번호)을 지원합니다. Workday web services version 지원되는 웹 서비스 목록에서 사용하려는 웹 서비스 버전을 선택하세요. Tenant ID Workday에 로그인했을 때 URL에서 테넌트 ID를 찾아 입력하세요. 예를 들어, https://impl.workday.com/sample_company/d/home.htmld에서 테넌트 ID는 sample_company입니다. WSDL URL [OAuth 2.0] Client ID [OAuth 2.0] Client secret [OAuth 2.0] Refresh token [OAuth 2.0] Authorization endpoint [OAuth 2.0] Token endpoint [Optional] Workday tenant timezone Workday 테넌트 설정의 시간대입니다. 기본적으로 Workday는 현재 날짜의 데이터를 PST 시간대로 반환하며, 이는 Workday 테넌트의 시간대와 다를 수 있습니다. [Optional] Advanced XML payload for multiple ID values Workday 웹 서비스 커넥터

연결 필드 설명 연결 이름 이 Workday 연결에 연결된 Workday 테넌트를 식별할 수 있는 고유한 이름을 지정하십시오. Workday 웹 서비스 버전 지원되는 웹 서비스 목록에서 사용하려는 웹 서비스 버전을 선택하십시오. 테넌트 ID WSDL URL 인증 유형 OAuth 2.0 또는 기본 인증(사용자 이름/비밀번호)을 지원합니다. [기본 인증] 로그인 이름 [기본 인증] 비밀번호 [선택 사항] Workday 테넌트 시간대 Workday 테넌트 설정의 시간대입니다. 기본적으로 Workday는 현재 날짜의 PST 시간부터 유효한 데이터를 반환하며, 이는 Workday 테넌트의 시간대와 다를 수 있습니다. Workday REST 커넥터
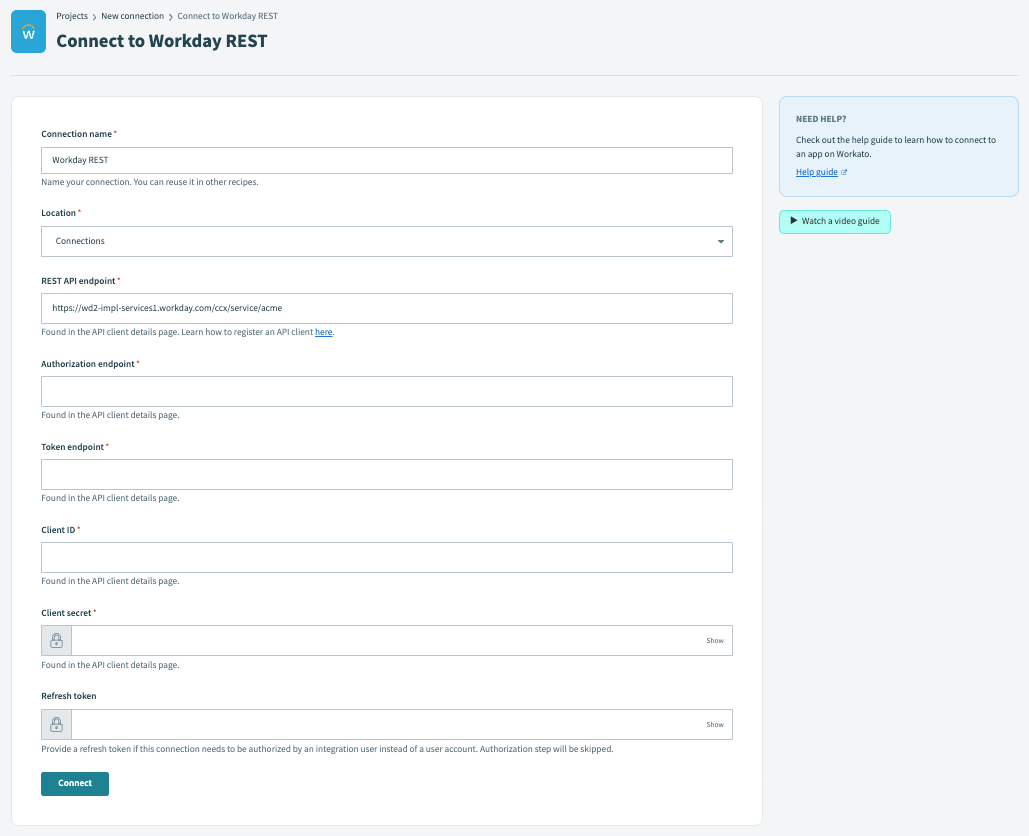
연결 필드 설명 연결 이름 이 Workday 연결에 연결된 Workday 테넌트를 식별할 수 있는 고유한 이름을 지정하세요. REST API 엔드포인트 사용할 REST 엔드포인트의 API입니다. API 클라이언트 세부 정보 페이지에서 찾을 수 있습니다. 권한 부여 엔드포인트 연결을 위해 생성한 API 클라이언트의 권한 부여 엔드포인트입니다. 토큰 엔드포인트 연결을 위해 생성한 API 클라이언트의 토큰 엔드포인트입니다. 클라이언트 ID 연결을 위해 생성한 API 클라이언트의 클라이언트 ID입니다. 클라이언트 비밀 연결을 위해 생성한 API 클라이언트의 클라이언트 비밀입니다. 갱신 토큰 연결을 위해 생성한 API 클라이언트의 갱신 토큰입니다. Workday와 Freshservice 간의 통합 권한 부여 방법
